AnyDesk 无人值守远程访问可让获授权的管理员在远端没有人员操作时连接服务器或其他设备。连接能否成功,取决于目标设备是否已完成配置、保持开机联网,并满足相应的客户端和身份验证条件。部署前,IT 团队应先核对设备与维护流程,再用企业试用验证是否适合自身环境。
无人值守时,AnyDesk 如何连接服务器与设备
无人值守远程访问适用于远端没有人员逐次确认连接的情形。管理员通过预先配置的验证方式发起会话;这与需要对端用户接听或确认的临时远程协助不同。AnyDesk 将此列为一项产品功能,管理员可查看官方无人值守访问说明,并结合目标设备的系统及组织配置判断适用性。
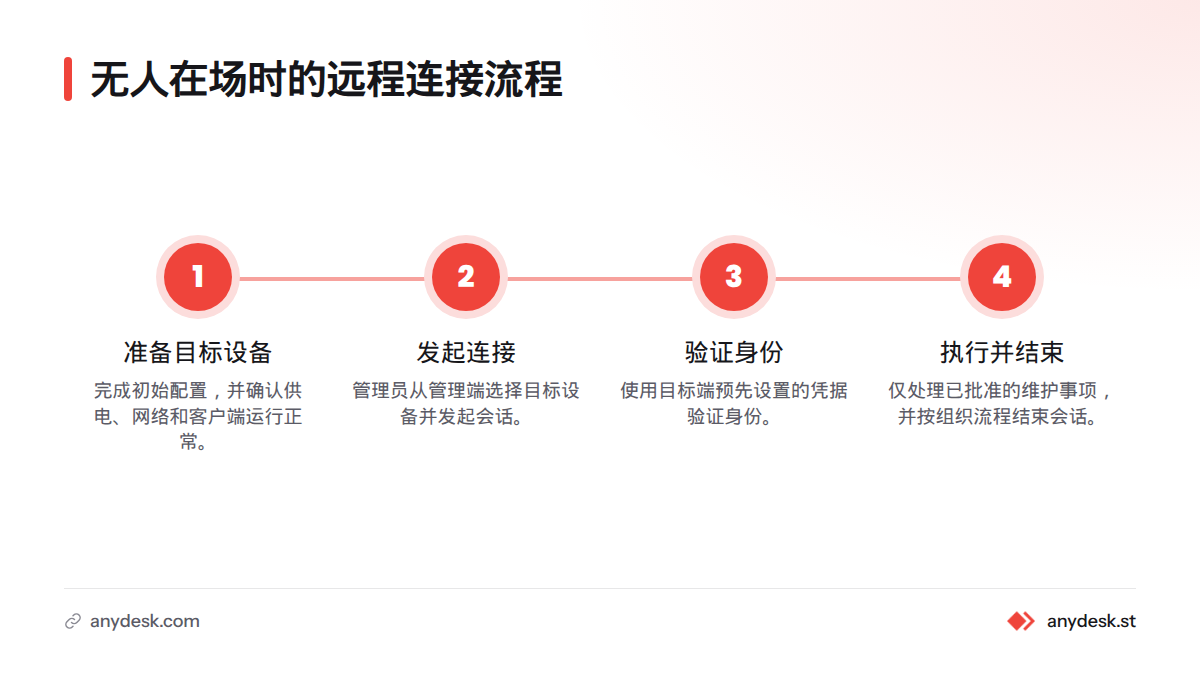
典型流程分为四步:
- 准备目标设备: 由现场人员或设备负责人完成初始配置,并确认设备供电、网络连接正常,客户端正在运行。
- 发起连接: 管理员从管理端选择目标设备,按已核实的连接方式发起会话。
- 验证身份: 使用目标端预先设置的凭据完成验证。只有获授权的人员才应接入。
- 执行维护并结束会话: 仅处理已批准的维护事项,并遵循组织的访问管理流程。
固定密码可用于无人值守连接的身份验证,但无法让关机或断网的设备重新上线。具体设置请参阅AnyDesk 无人值守访问设置指南;有关安全与访问权限的说明,可查看远程桌面安全说明。
哪些设备适合无人值守访问
服务团队往往需要维护分布在不同地点的终端。下表可帮助 IT 管理员在部署前核对任务和接入条件,但不代表所有设备或系统都必然兼容。
| 设备类型 | 常见远程任务 | 接入前确认 | 延伸阅读 |
|---|---|---|---|
| 服务器 | 例行检查、获授权的故障处理、维护窗口内的远程操作 | 操作系统与客户端支持情况、设备在线状态、账号授权 | 服务器远程访问实战指南 |
| 办公室电脑 | 员工不在场时执行已批准的维护 | 设备负责人、授权范围、目标端配置 | 远程桌面连接与试用指南 |
| 无人看守机器或终端 | 处理异地设备的远程维护需求 | 供电、网络、客户端运行状态及现场应急联系人 | 先核对设备与产品文档 |
服务器远程管理提供的是一种访问途径,不会自动执行计划任务,也不能取代服务器监控、备份或组织现有的变更流程。如果每次连接都必须由现场人员批准,应先判断这种交互要求是否适合无人值守访问。
固定密码、开机自启与命令行参数各自负责什么
这几项设置处理的是不同环节,不能相互替代。固定密码用于连接身份验证;开机自启关系到设备启动后客户端是否按配置运行;命令行参数则可能用于客户端部署或管理流程。可用参数、实际行为及适用版本,应以AnyDesk 官方功能说明和对应产品资料为准,不要直接照搬未经核实的命令或设置路径。
| 项目 | 在工作流程中的作用 | 上线前核对 |
|---|---|---|
| 固定密码 | 远程连接时验证凭据 | 由谁保管、谁获准使用,以及组织的访问规则 |
| 开机自启 | 安排设备启动后客户端的运行状态 | 当前客户端配置及目标系统的支持情况 |
| 命令行参数 | 可能参与客户端部署或管理 | 参数是否适用于当前版本,以及官方文档说明的行为 |
开机自启不代表设备关机后仍可连接。若设备关机、断网或客户端没有运行,应先检查供电、网络和客户端状态。Wake-on-LAN 属于另一类设备唤醒机制,能否使用取决于设备与网络条件,不能视为 AnyDesk 必然提供或保证的能力。可先阅读Wake-on-LAN 概念说明,再核对设备文档。
用 my.anydesk II 管理客户端与设备
当 IT 团队从一台设备扩展到多台终端,管理重点会从“能否连接”转向设备归属、负责人、授权方式和日常维护流程。my.anydesk II 可作为评估管理工作的入口。设备管理、客户端管理或组织权限的具体可用范围,应以当前账户界面及 AnyDesk 官方资料为准;在核实前,不要假定它支持某种批量操作、分组方式或权限设置。
建议建立设备清单,至少记录设备名称、用途、所在地点、负责人、系统与客户端状态、获授权的维护人员,以及最近一次连接验证结果。设备较少时,可以逐台确认;设备数量增加后,再评估团队所需的集中管理流程,并通过企业试用检验实际操作是否符合要求。
云端与自建部署的评估重点
无论评估云端还是自建部署,都要确认目标设备如何接入、管理端如何发起会话,以及组织如何安排身份验证和授权。具体支持情况、配置条件和管理方式,应分别核对相应的 AnyDesk 产品资料。本文不替代部署选型,也不对两类部署作优劣判断。开始评估前,可从AnyDesk 官方网站查看产品信息,再依据实际环境核实当前文档。
部署前检查清单
将设备纳入日常无人值守维护前,逐项确认:
- 已登记目标设备及其负责人。
- 现场人员已完成初始准备,组织已批准远程访问。
- 操作系统与客户端配置符合当前官方支持条件。
- 设备供电、网络和客户端运行状态符合预期连接要求。
- 管理员了解所用的验证方式,并已确认权限范围。
- 已在目标环境测试预期连接流程,并记录结果。
- 已安排设备离线、关机或无法验证时的现场联系人。
清单完成后,先用一台有代表性的设备验证流程,再决定是否扩展到更多服务器或终端。设备离线时,远程访问无法替代现场恢复;连接失败时,应逐项排查供电、网络、客户端状态和身份验证等条件。
准备开始评估? 查看设置步骤指南并了解套餐与企业试用,用实际设备核对工作流程、配置条件和管理需求。
常见问题
什么是 AnyDesk 无人值守访问?
远端没有人员现场操作时,获授权的管理员仍可按预先配置的验证方式连接目标设备。这种方式不需要现场人员逐次确认,与临时远程协助不同。
对端无人操作时,AnyDesk 能否访问服务器与设备?
符合产品支持条件并完成相应配置的服务器和设备,可以使用无人值守访问。目标设备还必须处于可连接状态;关机、断网或客户端未运行等情况都可能阻止连接,因此不能假设任何环境下都能接通。
无人值守访问与需要现场人员确认的远程协助有什么区别?
无人值守访问面向预先配置的连接,不要求现场人员逐次确认;远程协助通常需要对端人员参与连接流程。组织应根据设备归属、授权范围和维护任务选择适合的方式。
哪些服务器管理任务适合无人值守访问?
获授权的人员可通过它远程执行例行检查、维护操作和故障处理。它不会自动执行特定任务,也不能取代监控、备份、审批或现场维护安排。
下一步: 申请企业试用并核对适用方案,或从AnyDesk 无人值守访问设置指南开始配置评估。
Sources
Related: 自建服务器部署方案