
📅 Last Updated: 11 9 月, 2026
✅ Reviewed by: AnyDesk Editorial Team
基于 AnyDesk 构建企业专属远程运维助手的核心原理是**“REST API 查状态与审计 + CLI/自定义客户端静默调起 + 本地 Redis 状态缓存”**的三层协同架构。由于 AnyDesk 云端 API 主要用于资产和会话审计(无法直接透传鼠标键盘控制),想要实现自动化一键无感直连,必须依靠 CLI 命令行管道注入密码,并结合打包时勾选的“启动时请求管理员权限 (Request Elevation)”避免 Windows UAC 提示框导致的死锁。
作为在运维架构与自动化运维工具开发领域折腾了近十年的老骨灰,我深知当企业管理节点突破 50 台后,手动在 AnyDesk 主界面敲 ID、输密码到底有多让人崩溃。
很多团队为了实现一键远程、运维审计以及与内部 CMDB/ITSM 系统的打通,都会考虑基于 AnyDesk 进行二次开发。然而,AnyDesk 的官方开发者文档相对分散,如果你直接拿着 REST API 跑去写远程控制,第 1 天就会撞得头破血流——因为 REST API 根本就不是用来传送画面和控制指令的!
今天这篇指南,我将结合我们团队在数百台服务器自动化运维场景下的实战经验,彻底拆解 AnyDesk 接口体系,并分享 API 调优、自定义客户端打包以及命令行操控的实操干货与避坑策略。
架构真相:AnyDesk 开发者接口三要素
在写下第一行代码前,必须建立正确的接口认知结构。AnyDesk 的开放能力实际上由三部分组成:
+-----------------------------------------------------------------------+
|                       AnyDesk 开发者集成架构                           |
+-----------------------------------------------------------------------+
| 1. REST API (my.anydesk)   --> 账号/资产管理、会话历史、Address Book 审计 |
| 2. CLI 命令 (Command Line) --> 本地静默拉起、密码注入、系统参数配置    |
| 3. Custom Client (Builds)  --> 定制客户端 UI、UI锁死、策略与权限预设     |
+-----------------------------------------------------------------------+
-
REST API (
[https://v1.api.anydesk.com/](https://v1.api.anydesk.com/)):云端 HTTP 接口。只能用来拉取客户端列表、查询在线状态、读取历史连接日志(Session History)和管理通讯簿。它不提供画面传输 SDK。 -
CLI 命令行接口:运行在客户端本地的
anydesk.exe。用于静默唤起连接、动态设置自主访问密码(Unattended Access)以及配置本地安全策略。 -
Custom Client(自定义构建):通过
my.anydesk控制台定制生成的.exe或.msi。用来隐藏设置菜单、固定中继节点、绑定专属命名空间(Namespace)。
AnyDesk REST API 实操与调优避坑
HMAC-SHA1 鉴权实现
AnyDesk 的 REST API 并非简单的 Bearer Token,而是采用了 HMAC-SHA1 签名机制。很多新手卡在第一步就是因为签名计算格式拼错。
正确的签名公式为:
HMAC-SHA1(License_ID:Timestamp:API_Password)Python 后端代理实现示例:
Python
import time
import hmac
import hashlib
import requests

class AnyDeskAdminClient:
    def __init__(self, license_id: str, api_password: str):
        self.license_id = license_id
        self.api_password = api_password
        self.base_url = "https://v1.api.anydesk.com"

    def _generate_auth_header(self) -> dict:
        timestamp = str(int(time.time()))
        # 拼接签名原串
        sign_base = f"{self.license_id}:{timestamp}:{self.api_password}"

        # 计算 HMAC-SHA1
        signature = hmac.new(
            self.api_password.encode('utf-8'),
            sign_base.encode('utf-8'),
            hashlib.sha1
        ).hexdigest()

        return {
            "Authorization": f"AnyDesk {self.license_id}:{timestamp}:{signature}",
            "Content-Type": "application/json"
        }

    def get_online_clients(self):
        """拉取账号下所有客户端状态"""
        headers = self._generate_auth_header()
        resp = requests.get(f"{self.base_url}/clients", headers=headers, timeout=8)
        if resp.status_code == 200:
            return resp.json()
        raise Exception(f"API Error {resp.status_code}: {resp.text}")
调优实战避坑指南
踩坑 1:高频轮询引发 429 封禁
-
血泪教训:我们曾在一个大型看板项目中,让前端每 3 秒直接调用一次后端接口去刷 AnyDesk 云端设备在线状态。结果上线第 3 天,API 触发频控被封,整个运维系统的状态刷新瘫痪。
-
调优方案:
-
构建 Redis 缓存层:将
/clients返回的数据打入 Redis,设置 60s – 120s 强缓存。 -
结合本地 Ping/中继检测:在调用云端 API 之余,若要实现毫秒级的连接质量预判,可直接在客户端侧参考 AnyDesk 隐藏诊断工具与 Ping 延迟查看方法 进行节点链路探测。
-
踩坑 2:Session History 增量拉取内存拉爆
-
血泪教训:全量请求
/sessions接口时,随着月份累积,JSON Response 能够膨胀到几十兆,极易导致 Python 进程 OOM(内存溢出)。 -
调优方案:务必在 API 请求中强制附加
from时间戳参数,通过定时任务实现增量日志入库:
Python
# 增量拉取上一次同步之后的数据
params = {"from": last_synced_timestamp}
resp = requests.get(f"{self.base_url}/sessions", headers=headers, params=params)
命令行静默唤起与自定义客户端配置
既然 REST API 不用来做控制,那么自研 Web/桌面助手如何一键唤起 AnyDesk 窗口并完成自动登录?
答案是:Custom Build + CLI 密码管道注入。
命令行静默调用(Windows 示例)
要做到用户点击自研系统上的“连接”按钮后,不需要敲密码直接弹出远程桌面,关键代码如下:
DOS
:: 通过管道直接注入自主访问密码
echo YOUR_TARGET_PASSWORD | "C:\Program Files (x86)\AnyDesk\AnyDesk.exe" 987654321 --with-password
安全风险黑话提示:千万不要直接在命令行参数里明文暴露--with-password密码!Windows 的process32next接口或者 Task Manager 可以直接读取进程启动参数。使用管道echo password | anydesk.exe配合临时环境变量,是防止凭证在进程树泄露的常见防范手段。
自定义客户端 (Custom Client) 必配隐藏参数
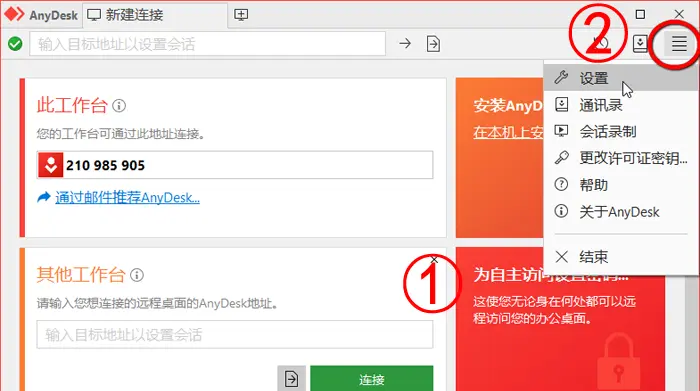
在
my.anydesk 后台生成专属客户端时,请务必在 Advanced Options (高级参数) 中写入以下 Key-Value 配置,锁死安全风险:| 配置项 (Key) | 建议值 | 说明与踩坑避坑 |
ad.security.interactive_access |
2 |
彻底关闭“接受/拒绝”弹窗,只允许使用自主访问密码连接(适合无人值守服务器)。 |
ad.ui.disable_settings |
true |
必设!隐藏客户端设置界面,防止现场人员破坏配置。 |
ad.audio.listen |
false |
关闭音频传输,降低 15%~20% 的带宽占用。 |
ad.ui.custom_caption |
"XX企业专属运维终端" |
自定义窗口标题栏,提升企业内部规范感。 |
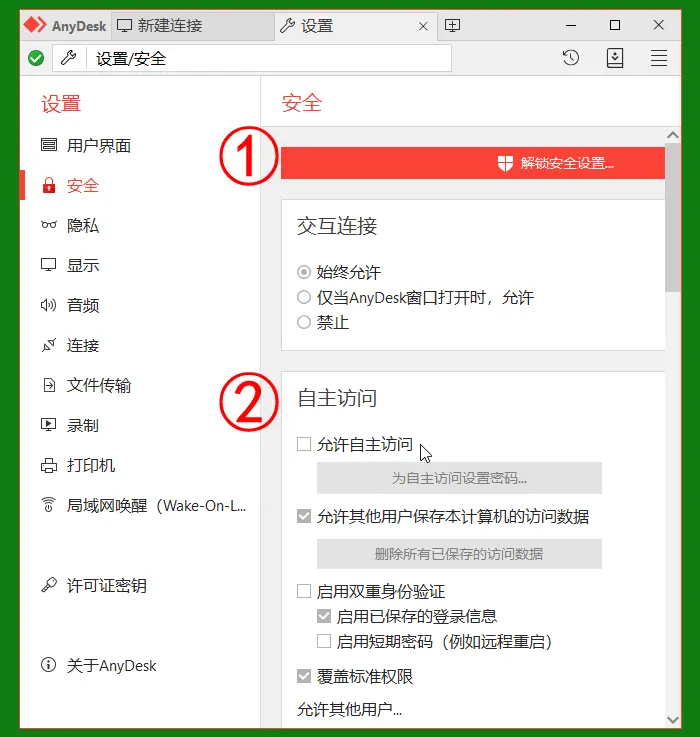
如果你在跨网段或局域网隔离环境中遇到连接卡顿、画质降低的问题,还可以结合 AnyDesk 手动设置中继节点教程,在客户端参数中固化中继服务器 IP 地址,强制走内部专线。
解决最头疼的“UAC 提权死锁”
这是 99% 的二次开发团队都会遇到的绝望场景:
你用 CLI 唤起了远程连接,但是远端 Windows 突然弹出了 UAC(用户帐户控制)询问界面,导致你的键盘鼠标输入被系统安全桌面对齐截断。由于你连不上,你根本没办法去点那个“是”!
终极解决方案:
-
生成 Custom Build 时,必须勾选 “Request Elevation on Startup”。
-
制作
.msi安装包,通过域控 GPO 或 PSService 强制以SYSTEM服务权限安装 AnyDesk Service。
关于 AnyDesk 客户端与 Windows 服务权限模型的官方说明,你可以查阅 Microsoft Learn 上的 Windows 服务安全与 UAC 交互文档 了解底层的 Windows Desktop Access 隔离机制。
专属远程助手开发 SOP 检查清单 (Checklist)
上线你的专属远程助手之前,请严格对照以下清单进行代码复审:
[ ] 1. 密钥与鉴权安全
    [ ] API Password 与 Client Key 绝对未硬编码在前端(React/Vue/Electron)代码中。
    [ ] REST API 请求全量走后端 Server 代理中转与签名。

[ ] 2. 进程管理与清理
    [ ] 助手调起 AnyDesk 进程后,建立了 Process Watchdog(进程看门狗)。
    [ ] 远程会话结束后,助手自动清理了内存及注册表中留存的临时 Token。

[ ] 3. 性能与限流保护
    [ ] 后端已部署 Redis 缓存,防止频繁请求 AnyDesk /clients 接口导致 429。
    [ ] 大批量拉取 Session History 时使用了增量时间戳(from/to)。

[ ] 4. 客户端安全防护
    [ ] Custom Build 已禁用 Settings(设置界面被锁死)。
    [ ] 预设了 ACL (Access Control List),仅允许企业内部指定 AnyDesk ID 进行连接。
FAQ(常见问题解答)
Q1: AnyDesk 能否像 WebRTC 一样,直接将远程桌面画面嵌入到我们自研系统的 Web 网页中?
A: 官方原生不支持网页端画布直接渲染。AnyDesk 的底层音视频编码是私有高效协议。如果你要在网页中集成,通用做法是:网页端提供“连接”按钮,通过自定义 URL Protocol(如
anydesk://123456789)直接唤起本地的 AnyDesk 客户端。若追求原生的嵌入效果,通常需要基于 C#/Electron 桌面客户端,利用 Win32 API (SetParent) 将 AnyDesk 窗口句柄强制嵌入自研主程序的 Panel 容器中。Q2: 为什么我用 REST API 修改了设备的 Alias(别名),客户端界面却没有改变?
A: AnyDesk 的 Alias 变更属于云端命名空间同步。如果目标客户端当时处于离线状态,或者你使用的是官方公共命名空间(
@ad),数据同步可能会有数分钟的延迟。建议在调用 REST API 后,配合 CLI 执行一次本地心跳刷新,或者使用自定义企业命名空间(如 @company)以加快解析更新。Q3: 调用 API 时总是报错 401 Unauthorized,但 API Password 确认是对的?
A: 请核对三点:第一,检查
my.anydesk I 与 my.anydesk II 控制台版本的 API 域名差异;第二,检查服务器本地时间戳是否与标准 UTC NTP 时间同步,超出 30 秒会导致 HMAC-SHA1 签名失效;第三,检查 HTTP Header 的格式,Authorization 必须是以 AnyDesk (注意空格)开头的拼接字符串。具体的规范要求可以对照 GitHub AnyDesk Open Source SDK 里的 Python 或 Go 实现示例进行源码比对。基于 AnyDesk 接口定制专属远程助手,核心原则是“云端 REST API 管资产审计,本地 CLI 命令管连接唤起,Custom Build 管安全防封”。只要把 UAC 提权死锁和 API 频控缓存处理妥当,你完全可以在两周内为团队构建出一套既合规又极速的企业级自动化运维平台!